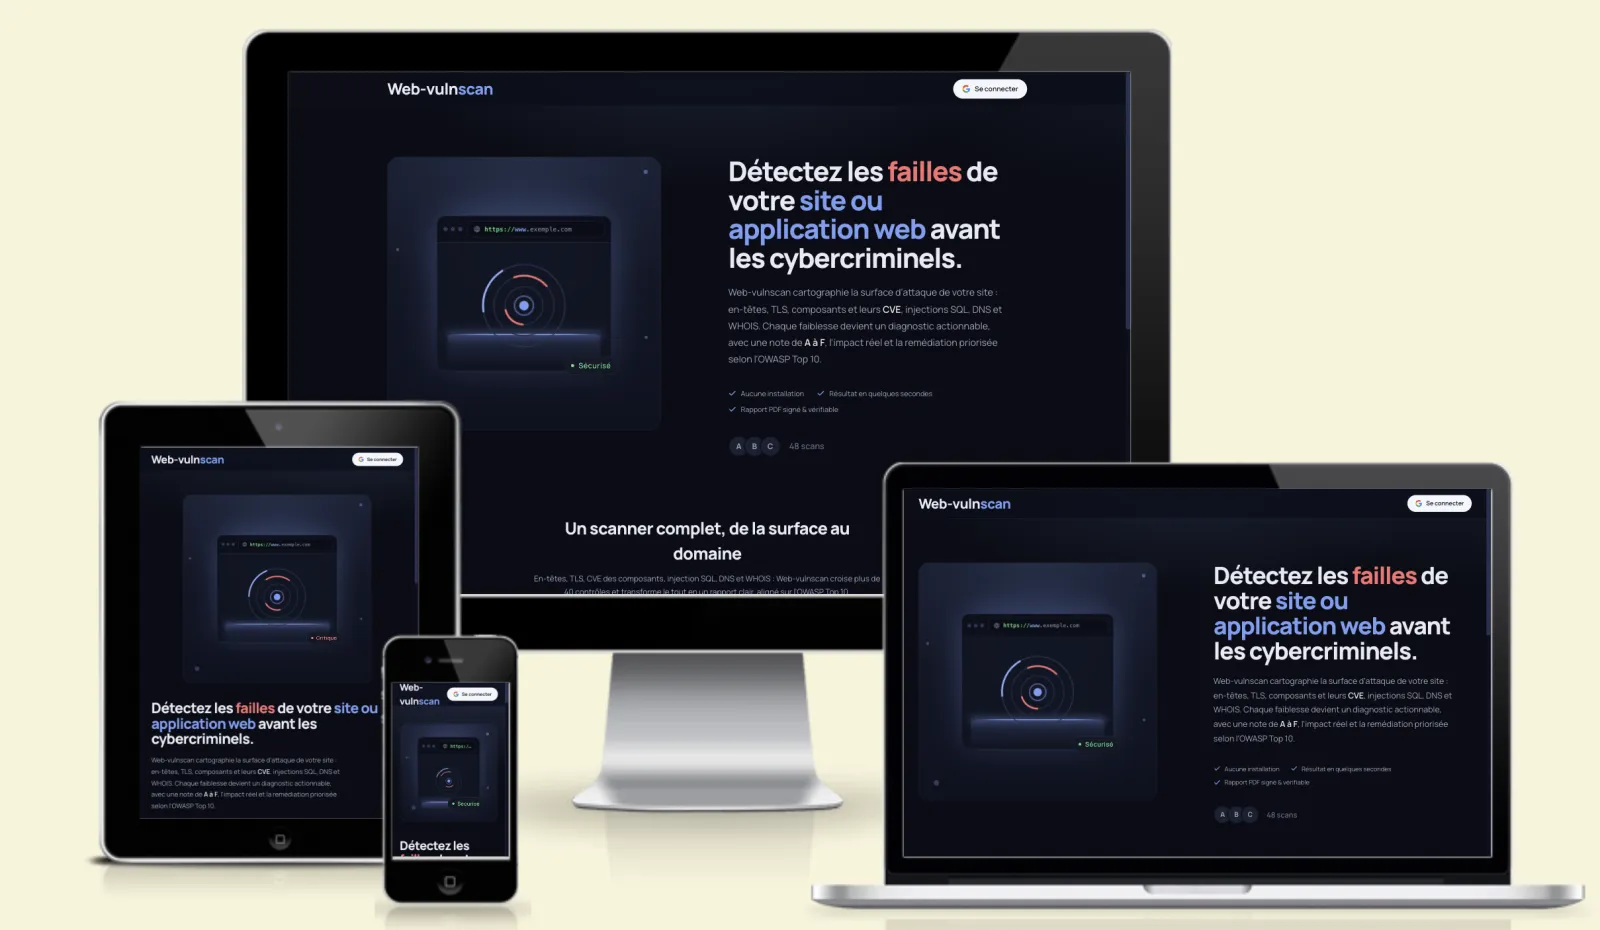
Application web complète permettant d'analyser la surface d'attaque d'un site et d'en évaluer la posture de sécurité, avec un rapport noté de A à F aligné sur l'OWASP Top 10. Conçue pour rendre l'audit de sécurité accessible aux entreprises et aux développeurs, elle transforme plus de 40 contrôles techniques en un diagnostic clair et actionnable.
Fonctionnalités principales
- Analyse des en-têtes de sécurité (HSTS, CSP…) et de la configuration TLS/SSL
- Reconnaissance passive : DNS, DNSSEC, sous-domaines, ports ouverts, block lists DNS, historique d'archivage (Wayback)
- Détection des technologies et corrélation avec les vulnérabilités connues (CVE)
- Test d'injection SQL non intrusif
- Rapports PDF exportables et envoi automatique d'un rapport mensuel par email pour un suivi continu de la sécurité
- Authentification Google OAuth 2.0, tableau de bord utilisateur et espace d'administration (statistiques, géolocalisation des connexions, 2FA)
Stack technique
- Python · Flask · MySQL · Jinja2 · Tailwind CSS · Authlib (OAuth 2.0) · ReportLab (génération PDF) · DNS-over-HTTPS · Chart.js.
Points techniques notables
- Architecture modulaire : moteur de scan découplé de l'interface, testable indépendamment
- Backend bi-moteur (SQLite en développement, MySQL en production) sans changement de code
- Bonnes pratiques de sécurité applicative : cookies durcis, en-têtes de protection, expiration de session par inactivité, intégrité des rapports (empreinte SHA-256 + QR de vérification)
Démo en ligne : https://web-vulnscan.com